
Security and Data Governance Considerations for Enterprise Vision AI
Generate a quick summary


Enterprise Vision AI supports quality inspection, workplace safety, facility monitoring, and operational intelligence across physical environments. Deploying these solutions introduces security and governance considerations involving industrial cameras, visual data processing, enterprise systems, and operational information.
For organizations evaluating Vision AI solutions, AI Data Governance establishes how images, video footage, detection records, and metadata are collected, processed, accessed, retained, and protected.
Security and governance requirements should be assessed alongside detection performance, infrastructure compatibility, and operational responsibilities. Establishing these expectations early helps enterprises evaluate deployment risks and make informed investment decisions.
Understand the Vision AI Data Lifecycle
Vision AI applications convert visual information into operational insights. Understanding how information moves between cameras, processing infrastructure, storage, and enterprise applications is essential for assessing security exposure.
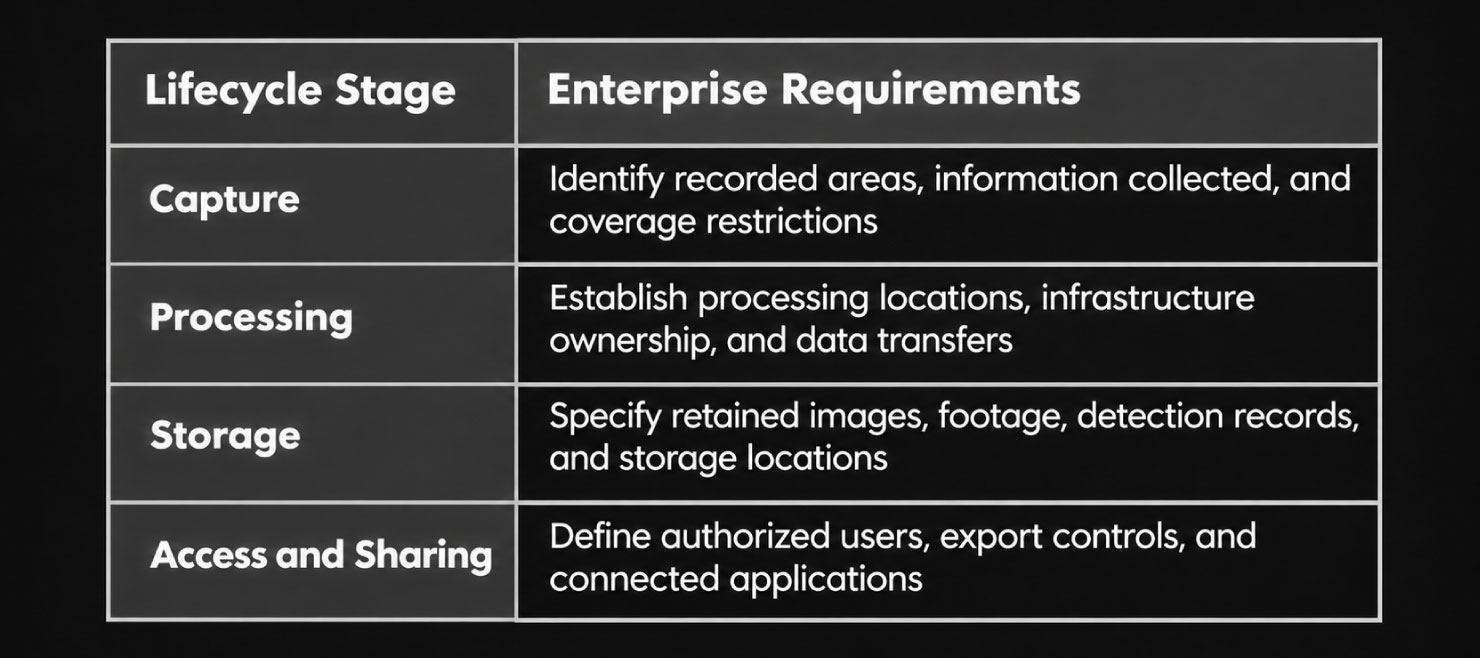
Data requirements differ by application. Packaging inspection may require product images and defect classifications for quality traceability. Workplace safety monitoring may involve identifiable employees, while logistics applications may process vehicle information and shipment records.
Mapping these information flows helps organizations determine where security controls are necessary and which responsibilities must be assigned.
Establish AI Data Governance and Privacy Requirements
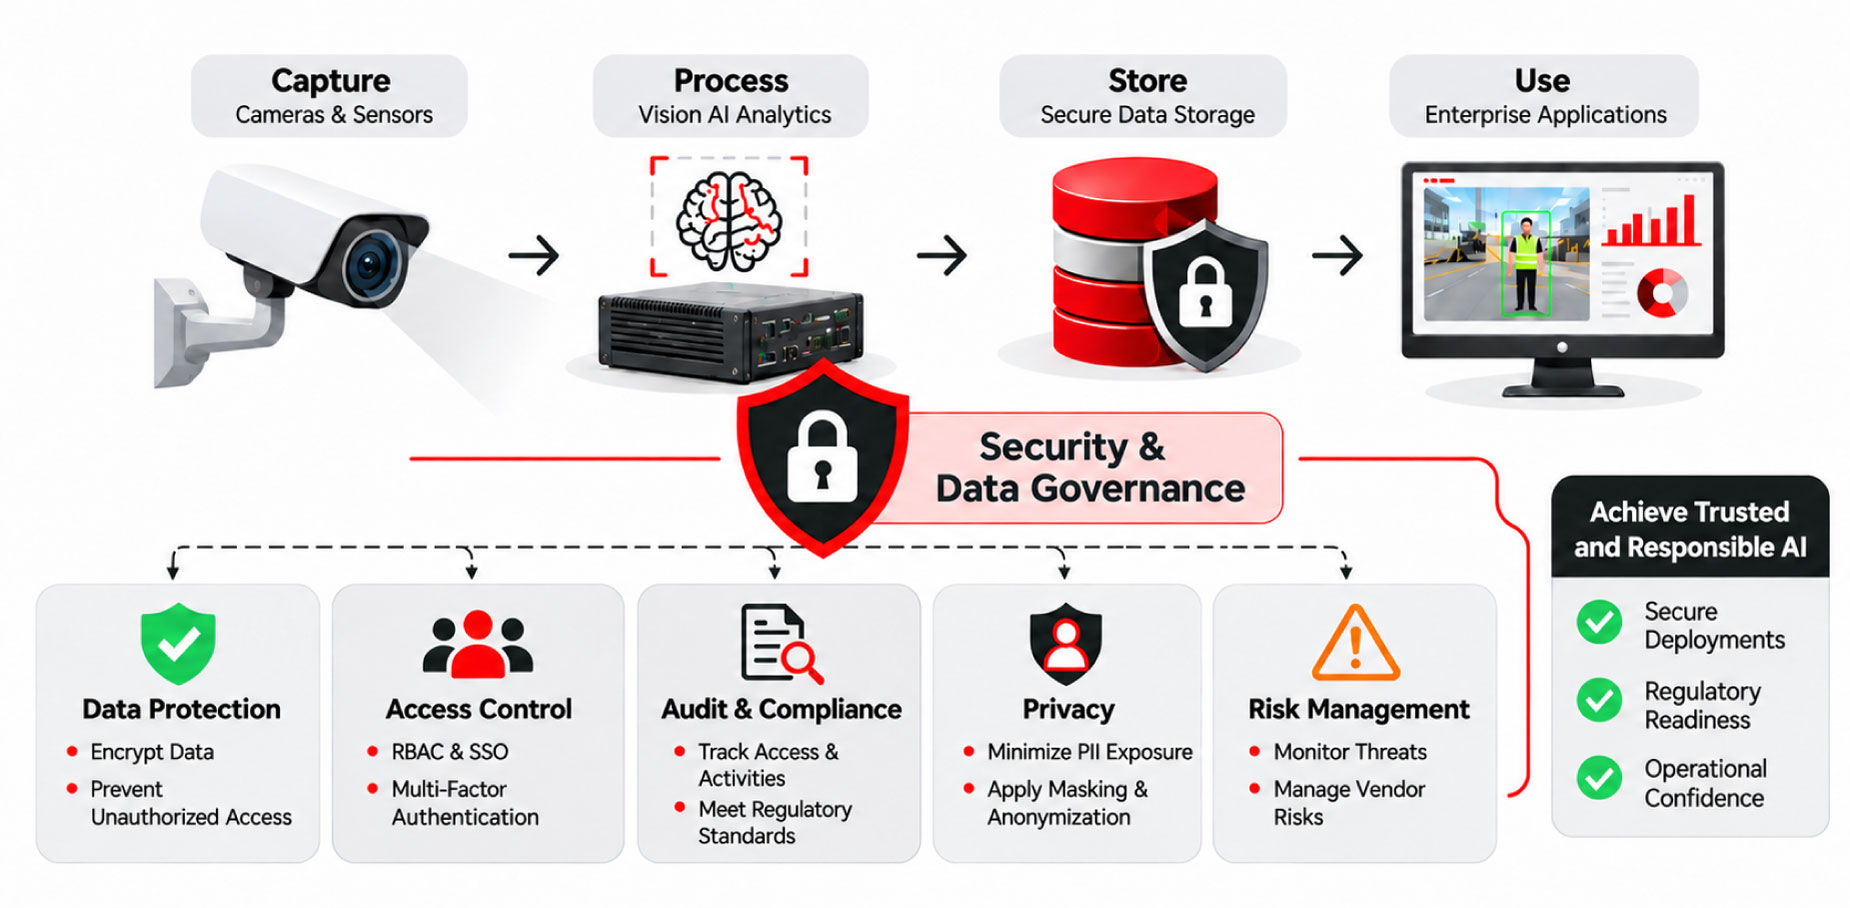
AI Data Governance establishes policies for collecting, using, retaining, and deleting information throughout its lifecycle.
For enterprise Vision AI, governance requirements should reflect the purpose of processing, sensitivity of captured information, and applicable legal obligations.
Organizations should determine whether continuous recording is necessary or whether event-based capture can satisfy operational requirements. Privacy masking, restricted camera coverage, and data minimization can help limit unnecessary exposure.
Data Protection and Privacy policies should also address access permissions, legitimate information use, retention periods, and secure deletion.
The Office of the Privacy Commissioner of Canada provides guidance on minimizing privacy impacts from overt video surveillance in publicly accessible commercial environments. Employee monitoring and other applications require separate evaluation under applicable laws.
Organizations should also establish whether vendors may use collected information for model improvement or unrelated purposes.
Evaluate AI Data Security Across Vision AI Infrastructure
AI Data Security involves protecting visual information throughout processing, transmission, storage, and integration with enterprise systems.
Enterprise AI security assessments should extend beyond the Vision AI application to include cameras, networks, computing infrastructure, and existing operational technology environments.
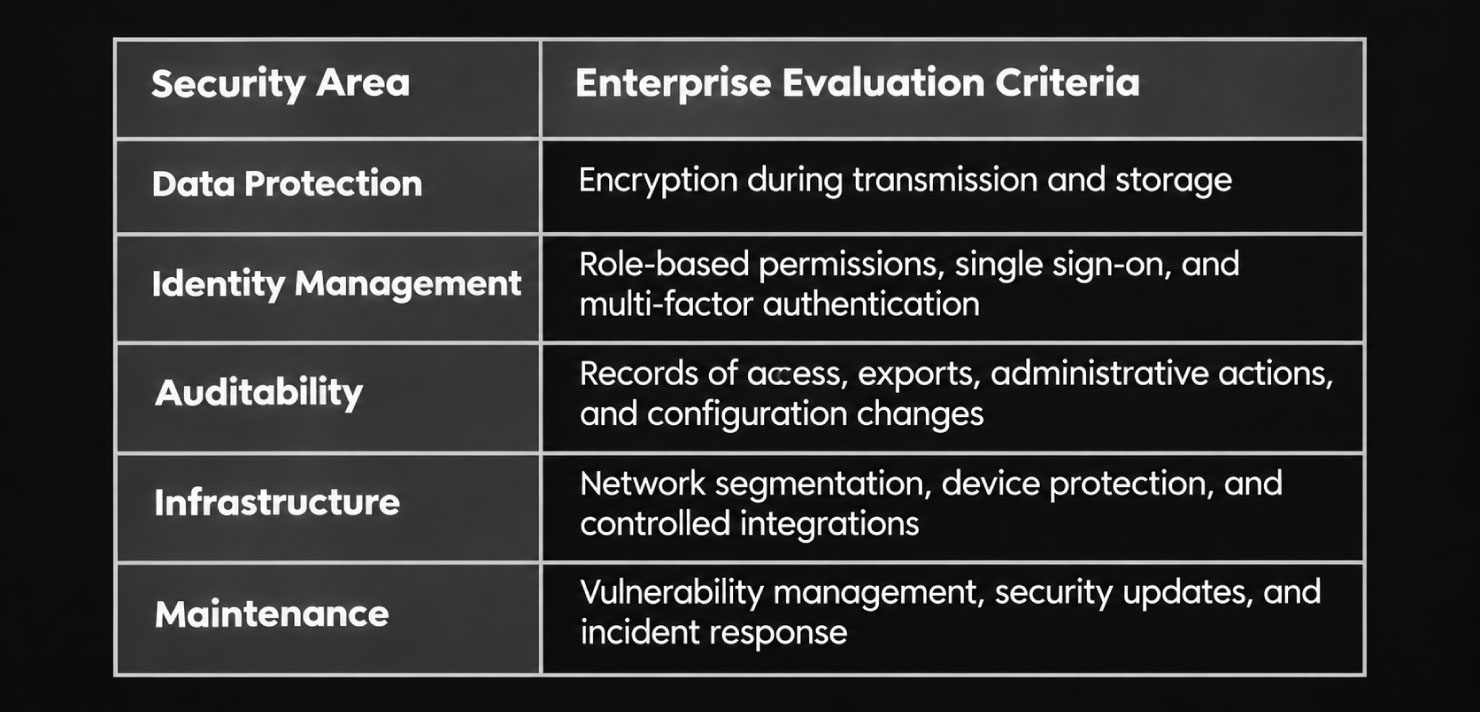
Existing camera infrastructure requires particular attention. Weak device credentials, exposed services, and unrestricted network access may introduce vulnerabilities independently of the Vision AI solution.
Organizations should confirm which security controls are supported by the proposed solution and which depend on customer-managed infrastructure.
Define AI Governance and Operational Accountability
Information security protects systems and data. AI governance establishes how detection results are evaluated and used in operational decisions.
In manufacturing, incorrect defect classifications may affect product quality decisions. In workplace safety applications, missed events or false alerts may influence investigations and operational responses.
Organizations should define acceptable detection performance, human review requirements, and escalation procedures based on operational risk.
Governance should also address model updates, configuration changes, performance monitoring, and approval responsibilities.
Documenting these requirements helps teams investigate exceptions, maintain accountability, and assess whether Vision AI continues to meet business expectations.
Assess Deployment Architecture and Data Ownership
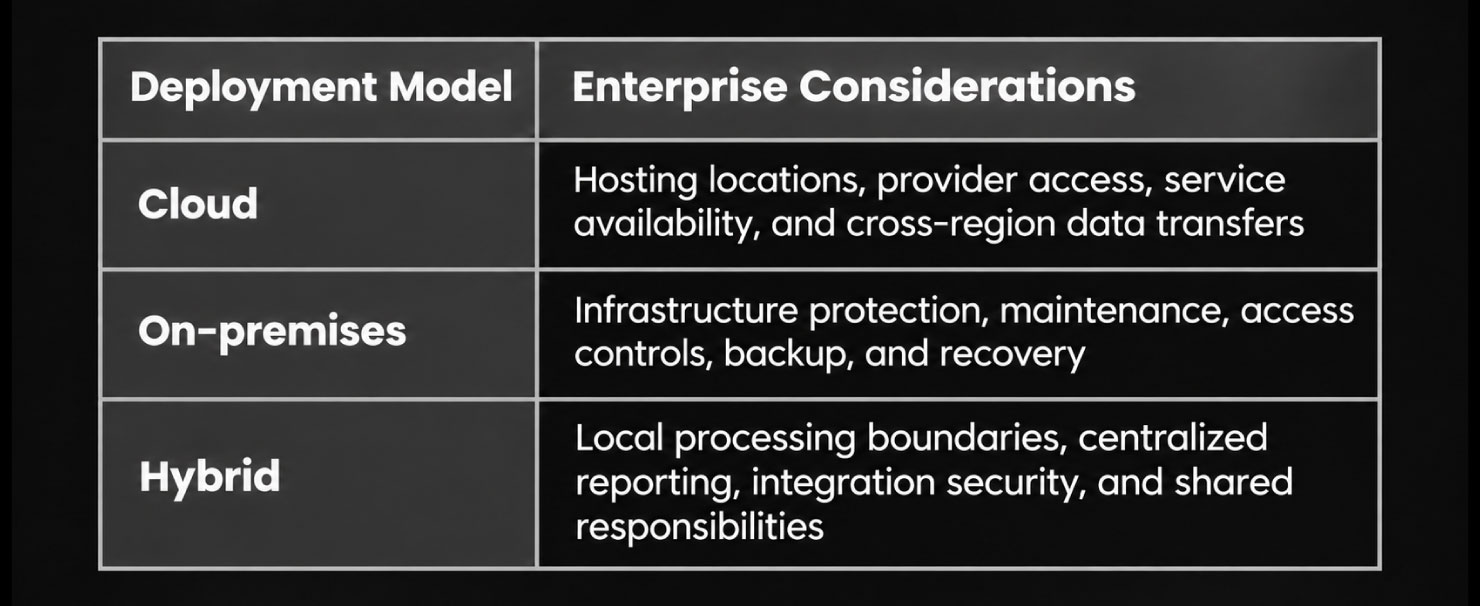
Deployment architecture influences information movement, infrastructure responsibilities, and operational continuity.
Cloud, on-premises, and hybrid Vision AI deployments present different security and governance considerations.
Local image processing may reduce the transmission of continuous footage outside a facility. However, local inference does not automatically satisfy data residency or security requirements.
These considerations also influence Edge AI and Cloud AI deployment decisions across enterprise Vision AI environments.
Organizations should clarify contractual rights over footage, metadata, inspection records, permitted processing, subcontractor access, and data return or deletion.
Conduct an AI Vendor Risk Assessment
An AI Vendor Risk Assessment helps enterprises evaluate whether potential solution providers can demonstrate appropriate security practices and meet deployment requirements.
Evaluation should focus on documented evidence rather than product demonstrations or general security statements.
ISO/IEC 27001:2022 specifies requirements for information security management systems, while ISO 9001:2015 addresses quality management systems.
“ImageVision.ai has announced its ISO/IEC 27001:2022 certification and ISO 9001:2015 certification, reflecting its commitment to structured information security and quality management practices.
As an enterprise Vision AI solutions provider, ImageVision.ai supports quality inspection, workplace safety, operational monitoring, and process automation across industrial environments.”
The NIST Cybersecurity Framework 2.0 provides additional guidance for managing cybersecurity risks. Organizations should verify certification scope, deployment-specific security controls, and vendor responsibilities when evaluating solutions.
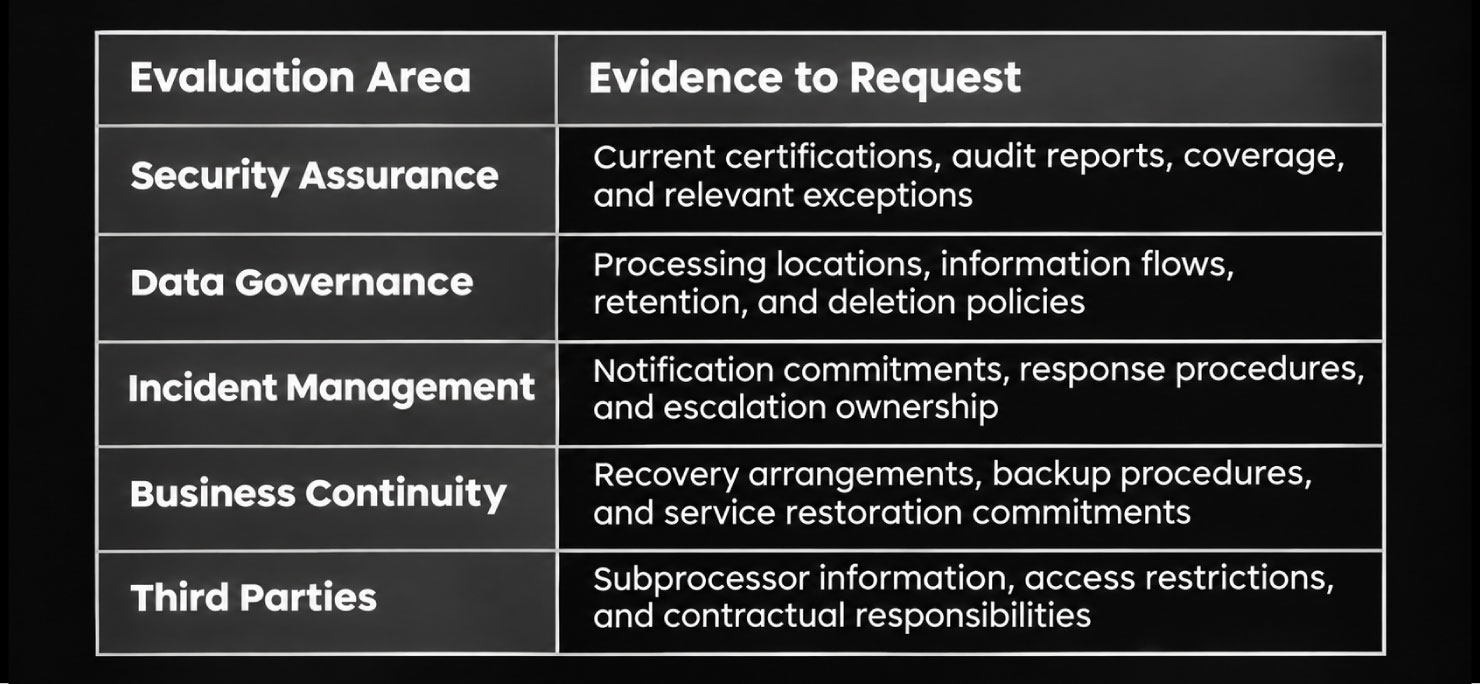
Enterprise decision-makers should document unresolved security risks, establish accountability for corrective actions, and confirm remediation commitments before approving a solution.
Validate Security and Governance Before Deployment
Security and governance requirements should be tested within the intended operating environment before production approval.
Validation should cover user permissions, audit records, retention settings, export restrictions, secure deletion, and enterprise integration controls.
Organizations should also test service interruptions, recovery procedures, and incident escalation processes.
Measurable acceptance criteria should be established with IT, cybersecurity, operations, privacy, and procurement stakeholders.
These considerations remain relevant when scaling Edge Vision AI across enterprise operations, particularly where additional facilities introduce new cameras, integrations, or processing requirements.
Conclusion
Security and data governance requirements directly influence the suitability of Vision AI solutions for enterprise operations.
Organizations should evaluate data ownership, infrastructure responsibilities, vendor assurance, and operational acceptance criteria before approving deployment.
A documented governance framework supports informed investment decisions, consistent operational oversight, and accountability as Vision AI applications expand across business environments.
Evaluate Your Enterprise Vision AI Deployment Requirements
Planning to deploy Vision AI across enterprise operations?
Connect with us to discuss deployment architecture, data processing requirements, enterprise integration, and operational considerations.